2027年3月に登録申請の受付開始が予定されている「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
2026年10月28日、独立行政法人情報処理推進機構(IPA)は、
「SCS評価制度の★3・★4要求事項・評価基準をVer.1.1」 に更新しました。
IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
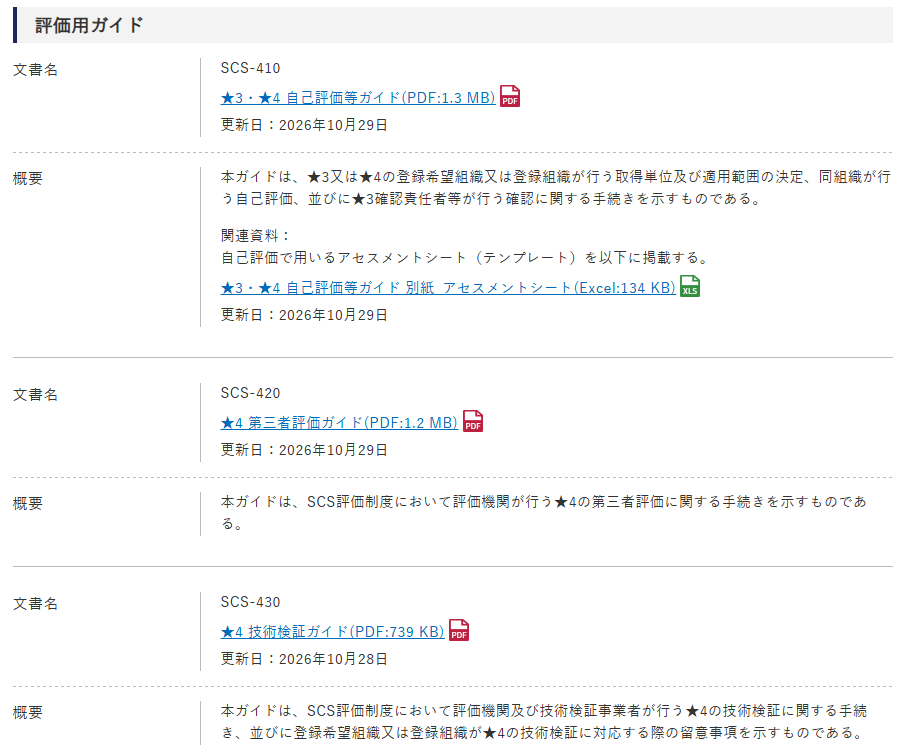
さらに、自己評価の実施方法を示す「ガイドライン」や、企業が自社のセキュリティ対策状況を確認するための「アセスメントシート」も公開されています。
IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
これにより、これまで制度の概要や要求事項を確認する段階だった企業も、実際の認定取得に向けた準備を具体的に進めやすくなりました。
しかし、企業の情報システム担当者やセキュリティ担当者の中には、次のような疑問を持つ方も多いのではないでしょうか。
更新による疑問?
- Ver.1.1では、以前の評価基準から何が変わったのか?
- ★3認定を取得するために必要な対策は?
- 新しく公開されたアセスメントシートはどのように使うのか?
- 2027年3月の制度開始までに何を準備すればよいのか?
本記事では、IPAが2026年10月に公開した最新資料をもとに、Ver.1.1の変更点、新しい評価ガイドの内容、★3取得に向けて企業が準備すべき事項を読み解いていきたいと思います。
これからSCS評価制度への対応を検討している企業の情報システム担当者や、顧客企業のセキュリティ対策を支援するITベンダーの方は、ぜひご参考いただけると幸いです。
| 項目 | 内容 |
|---|---|
| 制度名 | SCS評価制度 |
| 最新の要求事項・評価基準 | Ver.1.1 |
| 更新日 | 2026年10月28日(29日に軽微修正) |
| 新たな公開資料 | 自己評価等ガイド、第三者評価ガイド、技術検証ガイド、要求事項・評価基準解説書 |
| 自己評価用資料 | アセスメントシート(Excel形式) |
| 登録申請受付開始 | 2027年3月予定 |
| 主な対象 | サプライチェーンを構成する幅広い企業 |
SCS評価制度の要求事項・評価基準がVer.1.1に更新
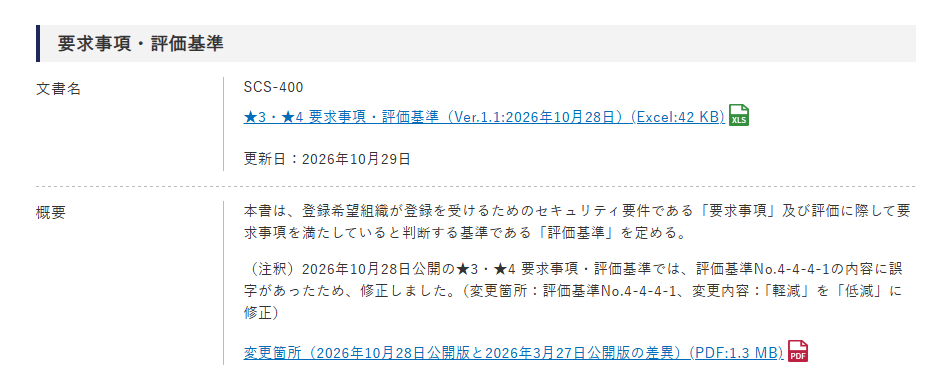
2026年10月28日に要求事項・評価基準が更新
IPAは2026年10月28日、SCS評価制度の「★3・★4要求事項・評価基準」をVer.1.1へ更新しました。
SCS評価制度は、企業が実施しているセキュリティ対策を共通の基準で評価し、その対策状況を可視化するための制度です。
近年、サプライチェーンを構成する企業がサイバー攻撃を受け、その影響が取引先や関連企業にまで拡大する事例が問題となっています。
こうしたリスクに対応するため、企業規模や業種を問わず、サプライチェーン全体でセキュリティ対策を強化することが求められています。
SCS評価制度では、企業のセキュリティ対策状況を段階的に評価します。
特に★3は、サプライチェーンを構成する企業が最低限実装すべきセキュリティ対策を対象としています。
今回の更新によって要求事項・評価基準の一部が見直され、さらに評価方法を具体的に示す資料が整備されました。
新たに公開された評価ガイドと解説書
今回の発表で注目したいのは、要求事項・評価基準の更新だけではありません。
企業が実際に評価を進める際に利用する「ガイドライン」が新たに公開されたことも重要なポイントです。
公開された主な資料は以下のとおりです。
| 資料名 | 主な内容 |
|---|---|
| ① SCS-400 要求事項・評価基準 Ver.1.1 | ★3・★4で満たすべきセキュリティ要件 |
| ② SCS-410 自己評価等ガイド | 自己評価の手順、評価対象範囲の決定、★3の確認手続き |
| ③ アセスメントシート | 自社の対策状況を評価するExcel形式のテンプレート |
| ④ SCS-420 ★4第三者評価ガイド | ★4における第三者評価の実施手順 |
| ⑤ SCS-430 ★4技術検証ガイド | ★4の技術検証に関する手順と留意事項 |
| ⑥ SCS-620 要求事項・評価基準解説書 | 各要求事項の考え方や評価時の留意点 |
特に★3の取得を目指す企業では、「自己評価等ガイド」と「アセスメントシート」が重要な資料となります。
これらを利用することで、自社のセキュリティ対策が評価基準を満たしているかを確認し、不足している対策を整理できます。
各資料はIPAの公式サイトから無料でダウンロードできます。
2027年3月の制度開始までのスケジュール
SCS評価制度の★3・★4は、2027年3月に登録申請の受付開始が予定されています。
2026年11月時点で公表されている主なスケジュールは以下のとおりです。
| 時期 | 内容 |
|---|---|
| 2026年3月 | ★3・★4要求事項・評価基準の初版公表 |
| 2026年10月28日 | Ver.1.1への更新、評価用ガイド等の公開 |
| 2026年10月29日 ←現在ここ | 一部資料の軽微な修正 |
| 2026年12月下旬予定 | 評価機関、技術検証事業者などの指定・公表 |
| 2027年3月予定 | ★3・★4登録申請の受付開始 |
現在、要求事項Ver1.1が公開されたとこになります。
ポイントは、企業が★3取得を目指す場合、申請受付が始まってから準備するのではなく、今から自社のセキュリティ対策状況を確認しておくことです。
特に、セキュリティ機器の導入や運用ルールの整備が必要になる場合、対策の検討から実施までに時間がかかる可能性がありますのでご注意ください。
SCS評価制度 Ver.1.1で何が変わった?
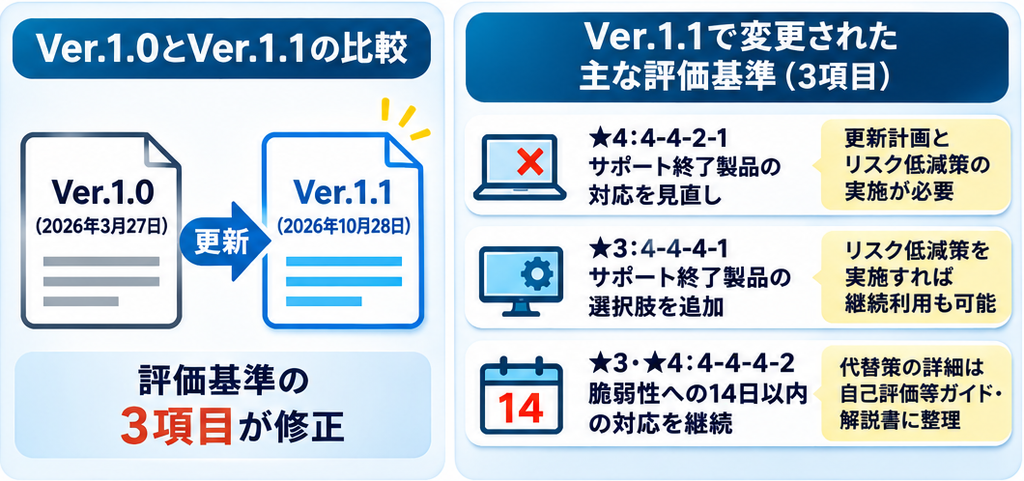
2026年10月28日に公開されたSCS評価制度のVer.1.1では、2026年3月27日に公開されたVer.1.0から、3つの評価基準が修正されました。
今回の変更では、特にサポートが終了した製品の取り扱いと、重大な脆弱性への対応方法が見直されています。
主な変更点は、以下の3つです。
それぞれの変更内容について、詳しく解説します。
変更点① サポート終了製品の取り扱いを見直し|リスク低減策による継続使用の選択肢が追加
対象となる評価基準:★3「4-4-4-1」、★4「4-4-2-1」
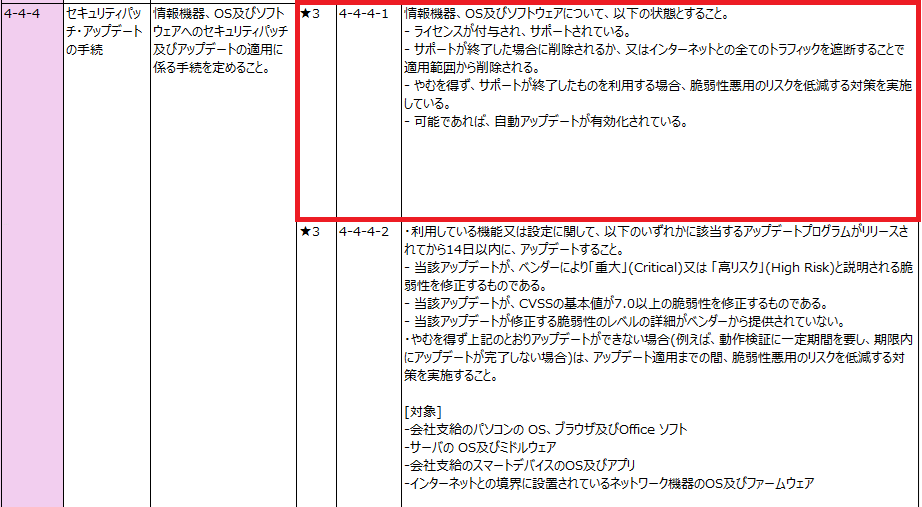
今回のVer.1.1で注目したいのが、サポートが終了したOSやソフトウェアなどの取り扱いに関する変更です。
従来のVer.1.0では、サポートが終了した製品について、削除するか、インターネット通信を遮断して評価対象範囲から除外することなどが求められていました。
Ver.1.1では、やむを得ずサポート終了製品を使用する場合に、脆弱性が悪用されるリスクを低減する対策を実施するという選択肢が追加されています。
例えば、企業では以下のような事情により、サポートが終了した製品をすぐに更新できないケースがあります。
- 業務システムが古いOSにしか対応していない
- システムの更新に多額の費用がかかる
- 新しいシステムへの移行に時間が必要
- 製造設備などで特定のソフトウェアを継続使用する必要がある
このような場合でも、リスク低減策を実施することで、継続使用を検討できるようになりました。
ただし、サポート終了製品を無条件に使用できるようになったわけではありません。
対象機器の利用状況や脆弱性リスクを確認し、評価基準を満たす適切な対策を実施する必要があります。
また、★4の評価基準「4-4-2-1」では、サポート終了製品をやむを得ず使用する場合、更新計画とリスク低減策を実施することが求められています。
変更点② 重大な脆弱性への14日以内の対応は継続|基本要求は変更なし
対象となる評価基準:★3・★4「4-4-4-2」
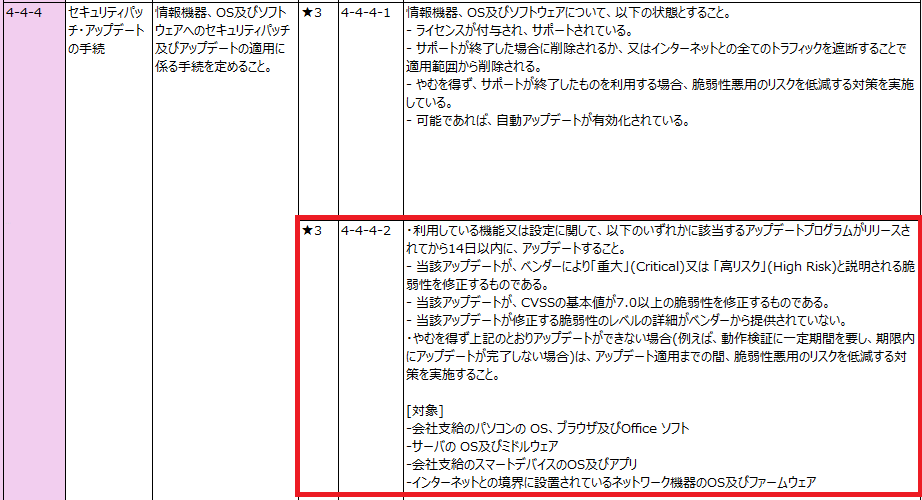
SCS評価制度では、重大または高リスクの脆弱性への迅速な対応が求められています。
Ver.1.0では、対象となる脆弱性を修正するアップデートについて、原則としてリリースから14日以内に適用することが求められていました。
今回のVer.1.1でも、14日以内にアップデートを適用するという基本要求は維持されています。ただし、すべての脆弱性について、一律に14日以内のアップデートが必要になるわけではありません。
脆弱性の深刻度や実際の攻撃状況などを踏まえ、自己評価等ガイドに従って対応を判断する必要があります。
例えば、次のような状況が考えられます。
| 脆弱性の状況 | 対応の考え方 |
|---|---|
| CVSS基本値7.0以上で攻撃が観測されている | 14日以内の対応を優先する |
| CVSS基本値7.0以上で攻撃が観測されていない | 対応計画を策定し、進捗を管理する |
| 期限内のアップデートが困難 | ガイドに従い、対応計画と必要なリスク低減策を実施する |
例えば、Windows ServerやFortiGateなどでは、アップデートの適用前に動作確認が必要になる場合があります。
特にネットワークの境界に設置されたファイアウォールでは、ファームウェア更新によって通信に影響が発生する可能性もあります。
このような場合でも、更新を先送りするだけではなく、脆弱性の悪用状況を確認し、必要な対応計画や代替策を検討することが重要です。
変更点③ 脆弱性対策の詳細をガイドラインに整理|代替策の説明を関連資料に移動
対象となる評価基準:★3・★4「4-4-4-2」
Ver.1.0では、重大な脆弱性に対して14日以内にアップデートできない場合の代替策が、評価基準の本文に記載されていました。
Ver.1.1では、こうした代替策の詳細が、新たに公開された「自己評価等ガイド」や「要求事項・評価基準解説書」に整理されています。
つまり、必要なセキュリティ対策が不要になったわけではなく、具体的な対応方法を確認する資料が整理されたということです。
例えば、期限内にアップデートを適用できない場合には、状況に応じて次のようなリスク低減策が考えられます。
◇リスク低減策◇
- 脆弱性のある機能を無効化する
- ベンダーが公開している回避策を実施する
- 対象機器へのアクセスを制限する
- 対象システムをネットワークから分離する
- 不正な通信の監視や遮断を強化する
ただし、これらの対策を実施すれば必ず評価基準を満たすというわけではありません。
実際の評価では、自己評価等ガイドや解説書に記載された条件を確認する必要があります。
特に、社内で脆弱性管理を担当する情報システム部門では、アップデートの適用状況だけでなく、対応できない場合の理由や代替策も記録しておくことをおすすめします。
Ver.1.0とVer.1.1の変更点まとめ
今回の3つの変更点を整理すると、以下のようになります。
| 主な変更点 | Ver.1.0 | Ver.1.1 |
|---|---|---|
| ① サポート終了製品の取り扱い | 削除や通信遮断による対象範囲からの除外など | リスク低減策を実施した継続使用の選択肢を追加 |
| ② 重大な脆弱性への対応 | 原則14日以内のアップデート | 14日以内の基本要求を継続 |
| ③ アップデートできない場合の 代替策 | 評価基準の本文に記載 | 自己評価等ガイド・解説書に詳細を整理 |
今回のVer.1.1への更新は、セキュリティ対策を単純に緩和するものではなく、企業の実際の運用状況を踏まえた対応方法を具体化するものと考えられます。
特に★3取得を目指す企業では、サポート終了製品の管理と脆弱性への対応方法について、現在の運用ルールを見直すことが重要です。
参考資料: IPA|SCS評価制度の要求事項・評価基準
★3取得に向けた自己評価の進め方
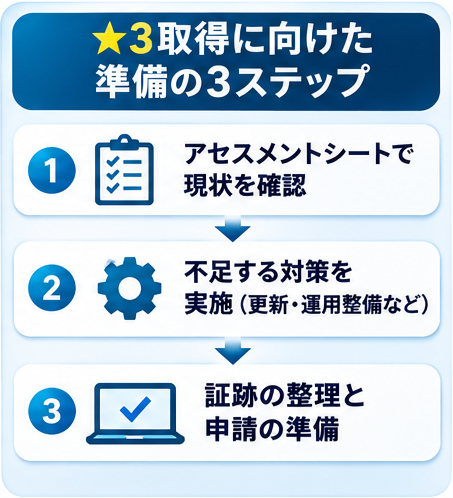
★3取得する為には、まず、自社の現在位置を確認する事が重要です。その為、「自己評価」を行います。
1.アセスメントシートの入手方法
今回の更新では、企業が自己評価を実施するためのアセスメントシートが公開されました。
アセスメントシートはExcel形式で提供されており、SCS評価制度の要求事項に対する自社の対応状況を確認する際に使用します。
入手方法は以下のとおりです。
- IPAの「要求事項・評価基準」ページにアクセスする
- 「評価用ガイド」の項目を確認する
- 「★3・★4自己評価等ガイド」をダウンロードする
- 関連資料の「アセスメントシート」をダウンロードする
- ガイドの説明に従って自己評価を進める
参考: IPA|要求事項・評価基準
アセスメントシートを使用する前に、自己評価等ガイドを確認し、評価対象となる組織やシステムの範囲を決めておくことが重要です。
2.要求事項と自社の対策状況を照合
アセスメントシートを入手したら、各評価基準に対して自社がどのような対策を実施しているか確認します。
例えば、IT資産管理に関する評価項目では、社内のパソコンやサーバー、ネットワーク機器などの管理状況を確認します。
具体的には、次のような情報を整理しておくとよいでしょう。
- 管理対象となるIT機器の一覧
- OSやソフトウェアのバージョン
- 管理担当者や設置場所
- 保守契約やサポート期限
- セキュリティ更新の実施状況
これらの情報が既に管理されていれば、その管理方法が評価基準を満たしているか確認します。
管理されていない項目があれば、必要な管理方法を検討します。
なお、上記は自己点検のための例です。実際の適合判定では、各評価項目に定められた条件を確認する必要があります。
3.不足する対策と証跡を整理
自己評価を進める際には、対策を実施しているかどうかだけでなく、その状況を確認できる資料も整理しておくことをおすすめします。
例えば、次のような資料が考えられます。
| 対策分野 | 確認資料の例 |
|---|---|
| IT資産管理 | 機器管理台帳、ソフトウェア管理台帳 |
| アカウント管理 | アカウント一覧、権限管理記録 |
| 脆弱性対策 | 更新履歴、パッチ適用記録 |
| バックアップ | バックアップ設定、実行結果、復旧テスト記録 |
| セキュリティ教育 | 教育計画、実施記録 |
| インシデント対応 | 対応手順書、連絡体制表 |
これらは一般的な管理資料の例であり、すべての項目について同じ証跡の提出が求められるわけではありません。
評価項目ごとに、どのような確認方法が指定されているかをガイドで確認してください。
★3取得に向けて企業が準備すべきセキュリティ対策
IT資産管理と脆弱性対策
★3取得に向けた準備として、まず確認したいのがIT資産管理と脆弱性対策です。
社内にどのようなIT機器が存在しているのか把握できていなければ、必要なセキュリティ対策を実施することも難しくなります。
特に、サポート期限が終了したOSやネットワーク機器を使用している場合、セキュリティ上のリスクが高まる可能性があります。
企業では、次のような対策を検討するとよいでしょう。
- IT機器やソフトウェアの管理台帳を整備する
- OSやファームウェアのサポート期限を確認する
- 脆弱性情報を定期的に収集する
- セキュリティ更新を実施する手順を定める
- 更新できない機器について代替対策を検討する
また、管理台帳を作成するだけではなく、定期的に内容を更新する仕組みも必要です。
認証・アクセス制御
不正アクセスを防止するためには、ユーザー認証とアクセス権限の適切な管理が重要です。
特に、インターネット経由で社内システムにアクセスする環境や、クラウドサービスを利用する環境では、認証情報の漏えいによる不正アクセスが問題になります。
対策としては、次のような項目が考えられます。
- アカウントの発行・変更・削除手順の整備
- 退職者や異動者のアクセス権限の見直し
- 管理者権限の適切な制限
- 多要素認証の導入
- リモートアクセス環境のセキュリティ強化
ただし、具体的にどの対策が必要になるかは、対象となる評価基準やシステム構成によって異なります。
すべての企業で同一製品の導入が必要というわけではありません。
ログ管理とバックアップ
ランサムウェアなどのサイバー攻撃に備えるためには、ログ管理とバックアップも重要です。
ログは、セキュリティ事故が発生した際に原因や影響範囲を調査するための情報になります。
また、バックアップは、システム障害やランサムウェアによるデータ破壊が発生した場合の復旧手段として重要です。
例えば、以下の対策が考えられます。
- 必要なシステムログを取得する
- ログの保存期間や確認方法を定める
- 重要データを定期的にバックアップする
- バックアップデータを適切に保護する
- 定期的に復旧テストを実施する
バックアップを取得していても、実際に復旧できなければ十分な対策とはいえません。
特に重要なシステムについては、バックアップの取得状況だけでなく、復旧手順も確認しておくことをおすすめします。
社内規程と運用記録の整備
SCS評価制度への対応では、セキュリティ機器の導入だけでなく、社内の運用ルールを整備することも重要です。
例えば、セキュリティポリシーを策定していても、実際の運用がルールに従っていなければ、十分な対策とはいえません。
企業では、以下のような取り組みが必要になります。
- 情報セキュリティに関する社内規程の整備
- セキュリティ対策の責任者や担当者の明確化
- 従業員へのセキュリティ教育
- インシデント発生時の対応体制の整備
- セキュリティ対策の定期的な点検
社内規程の整備と、実際の運用状況の確認を並行して進めることが重要です。
なお、★3取得に必要な具体的なセキュリティ対策については、以下の記事でも詳しく紹介しています。
関連記事:セキュリティ対策評価制度「★3」を取得するには?必要な対策を分野別に解説
まとめ|今から★3取得の準備を始めよう
2026年10月28日、IPAはSCS評価制度の★3・★4要求事項・評価基準をVer.1.1へ更新しました。
今回の更新では、評価基準の一部が修正されただけでなく、自己評価や第三者評価の具体的な手順を示すガイドラインも公開されています。
特に★3取得を目指す企業にとって、自己評価等ガイドとアセスメントシートが公開されたことは大きなポイントです。
今回の重要事項をまとめると、次の5点になります。
- 要求事項・評価基準がVer.1.1に更新された
- 自己評価等ガイドやアセスメントシートが公開された
- ★3取得に向けた具体的な準備を進めやすくなった
- 2027年3月に登録申請受付開始が予定されている
- 早めに自社の対策状況を確認し、不足する対策を整理することが重要
SCS評価制度への対応では、単にセキュリティ製品を導入するだけでなく、社内の運用ルールや管理体制を整備することも必要です。
まずはIPAが公開している最新の要求事項・評価基準とアセスメントシートを確認し、自社のセキュリティ対策状況を把握するところから始めてみてはいかがでしょうか。
コメント