近年、NURO光10Gやフレッツ 光クロスなどの高速インターネット回線が普及し、企業や個人でも1Gbpsを超える高速通信を利用できる環境が増えてきました。
また、従来のPPPoE接続からIPoE接続へ移行することで、100Mbps前後だった通信速度が500Mbps以上、環境によっては1Gbpsを超えるケースも珍しくありません。
 ささ
しかし、高速回線を導入したからといって、ネットワーク環境によっては、必ずしもその性能を十分に活かせるとは限りません。
企業ネットワークでは、Webフィルターやアンチウイルス、アプリケーション制御などを実現するために、FortiGateなどのセキュリティ製品を導入しているケースが多くあります。
特にSSL通信を復号・再暗号する「Deep-Inspection」を有効にすると、セキュリティは向上する一方で、通信速度が低下するという話を耳にしたことがある方も多いのではないでしょうか。
そこで今回は、FortiGate 60FのSSLインスペクションモードを「Deep-Inspection」で構成し、フレッツ光ネクスト(IPoE接続)環境で、実際にどの程度速度が低下するのかを実測してみました。
これから高速回線への移行を検討している方や、FortiGate導入後の性能が気になる方は、ぜひ参考にしてください。
FortiGate 「Deep-Inspection」とは
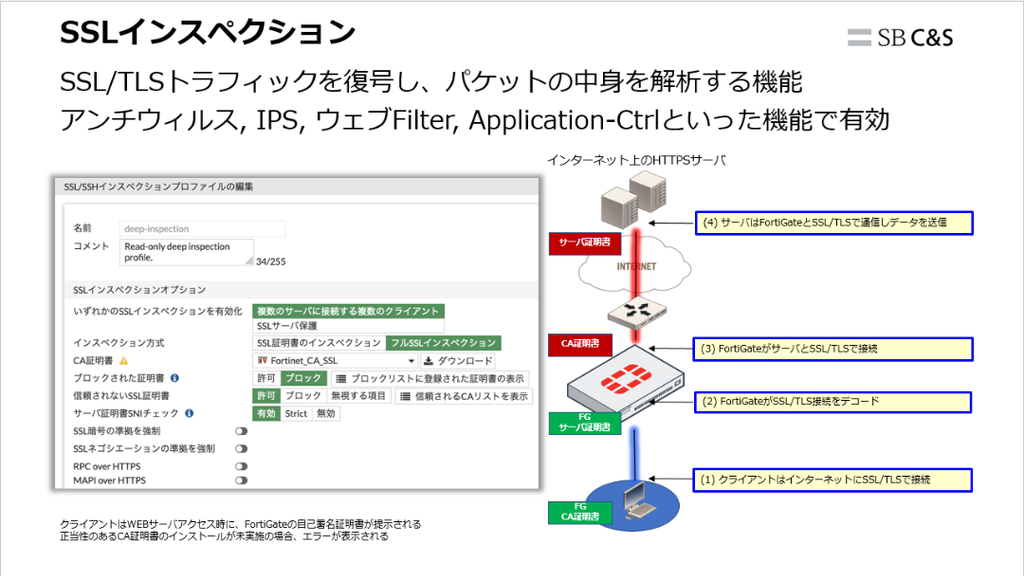
FortiGateにはSSL/TLS通信を検査する機能(SSLインスペクション)として、「Deep-Inspection(ディープインスペクション)」があります。
SSLインスペクションのモードには、以下2つのモードががあります。
- Certificate-Inspection:簡易検査(Web Filterのみ機能)
- Deep-Inspection:フル検査
クライアント端末で証明書インストールの必要がなく、簡易的に検査が行なえる「Certificate-Inspection」を利用するケースが今まで多く利用されてきましたが、「Certificate-Inspection」では、通常のHTTPS通信は暗号化されているため、UTMは通信内容を確認できません。
そこで「Deep-Inspection」を有効にすると、
- HTTPS通信を復号
- 通信内容のチェック
- ウイルスチェック
- Webフィルタ
- IPS
- アプリケーション制御
- コンテンツ検査
- HTTPS通信を再度暗号化
などを実施したうえで、通信を転送します。
C&S Engineer Voice
近年はWeb通信のほとんどがHTTPSとなっているため、FortiGateを利用しつつ、セキュリティを重視する企業では、「Deep-Inspection」を利用するケースが増えています。
Deep-Inspectionで速度が低下する理由
SSL通信を復号するということは、FortiGate内部で次のような処理を実施しています。
- SSLセッションの終端
- 復号処理
- セキュリティ検査
- 再暗号化処理
- 転送
これらの処理はCPUや専用ASICに負荷をかけるため、通信速度が低下します。特に、「復号処理」⇔「再暗号化処理」は、CPUに負荷がかかります。
さらに、以下のような環境がプラスされると、
- 高速回線
- 同時接続数が多い環境
- 大容量ファイル転送
通信速度低下や遅延に、影響が大きくなる傾向があります。
この後、実際にFortiGateを利用して、「Deep-Inspection」モード設定が、どのくらい通信速度遅延に影響するのかを確認してみたいと思います。
今回の検証環境
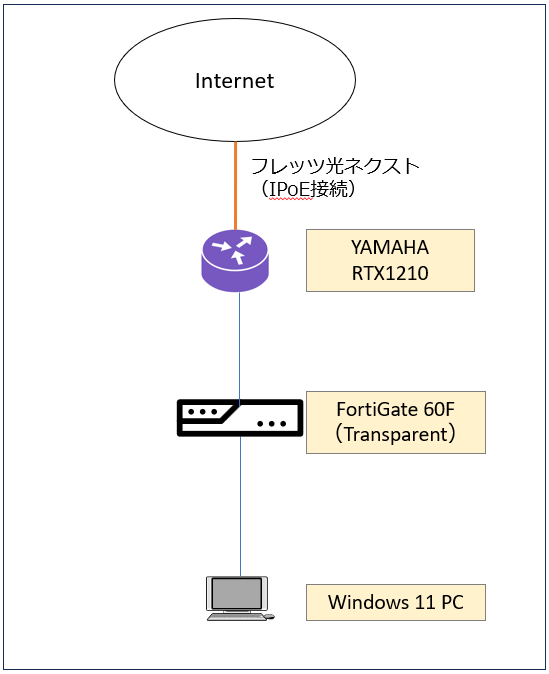
今回使用した環境は以下のとおりです。
| 項目 | 内容 |
|---|---|
| 回線 | フレッツ光ネクストギガライン(IPoE接続) |
| ルーター | YAMAHA RTX1210 |
| UTM | FortiGate 60F |
| 検査方式 | Deep Inspection |
| 測定端末 | Windows 11 PC |
| 速度測定 | Google.com, Fast.com |
測定方法
今回、通信速度を測定検証するのは、次の3パターンです。
パターン① YAMAHA RTX1210配下(FortiGateを経由しない)で測定
こちらの測定方法の場合、フレッツ光ネクスト(IPoE接続)のスループットが測定出来ると考えられます。
測定用PCをYAMAHA RTX1210のLAN1インターフェースに接続し、FortiGateを経由しない状態で通信速度を測定します。
パターン② FortiGate 60F配下(Certificate-Inspection)で測定
こちらの測定方法の場合、Certificate-InspectionモードでのFortiGate 60Fスループットが測定出来ると考えられます。
FortiGate 60Fを経由し、以下UTM機能をプロキシベースにします。
- Webフィルタ
- IPS
- Antivirus
- Certificate-Inspection
を有効にした状態で測定します。
パターン③ FortiGate 60F配下(Deep-Inspection)で測定
こちらの測定方法の場合、Deep-InspectionモードのFortiGate 60Fスループットが測定出来ると考えられます。
パターン②と同様。FortiGate 60Fのインスペクションモードを、
「Certificate-Inspection」 → 「Deep-Inspection」
へ変更し、有効化したUTM機能はパターン②同様です。測定PCには証明書をインストールした状態で測定します。
実測結果
それぞれのパターンの速度測定結果を以下に記載します。
速度測定結果表
| パターン | 構成 | 下り | 上り |
|---|---|---|---|
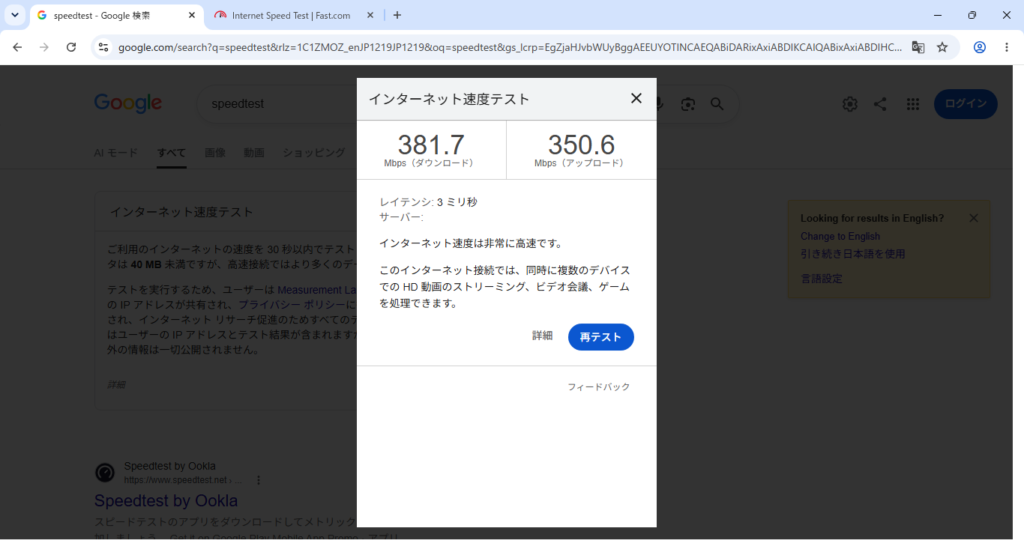
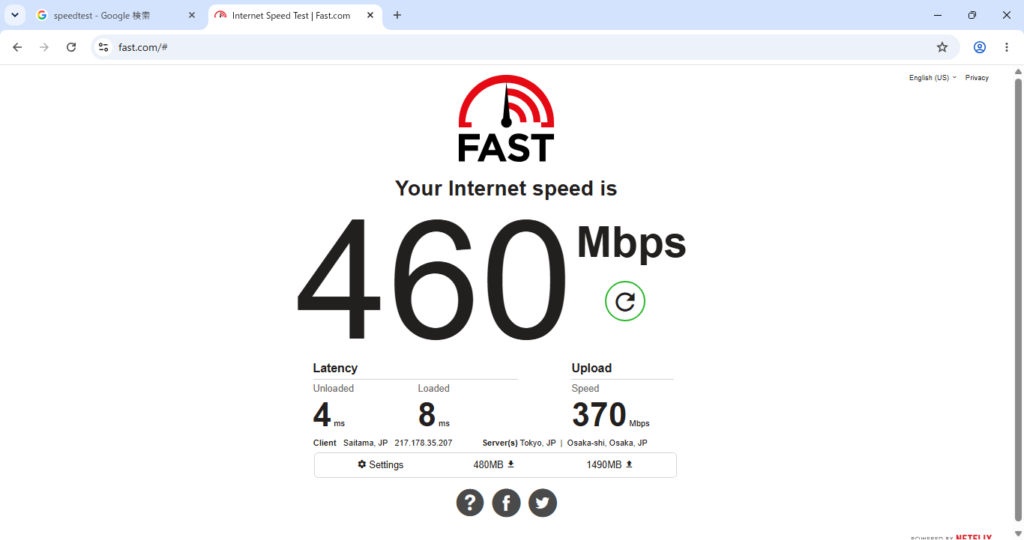
| 1 | YAMAHAルーター配下 | 約400~600Mbps | 約280~400Mbps |
| 2 | FortiGate配下(Certificate-Inspection) | 約200~450Mbps | 約150~300Mbps |
| 3 | FortiGate配下(Deep-Inspection) | 約120~200Mbps | 約120~200Mbps |
やはり、想定通り、FortiGateでDeep-Inspectionを有効にした環境が、最も通信速度が遅いという事が測定結果から分かりました。
ただし、下りで100Mbps以上は出ているので、PCが少なく、トラフィックが少ない環境という前提ですが、十分速い通信速度ということが出来ると思います。
<参考>速度測定サイト画面キャプチャ
パターン1
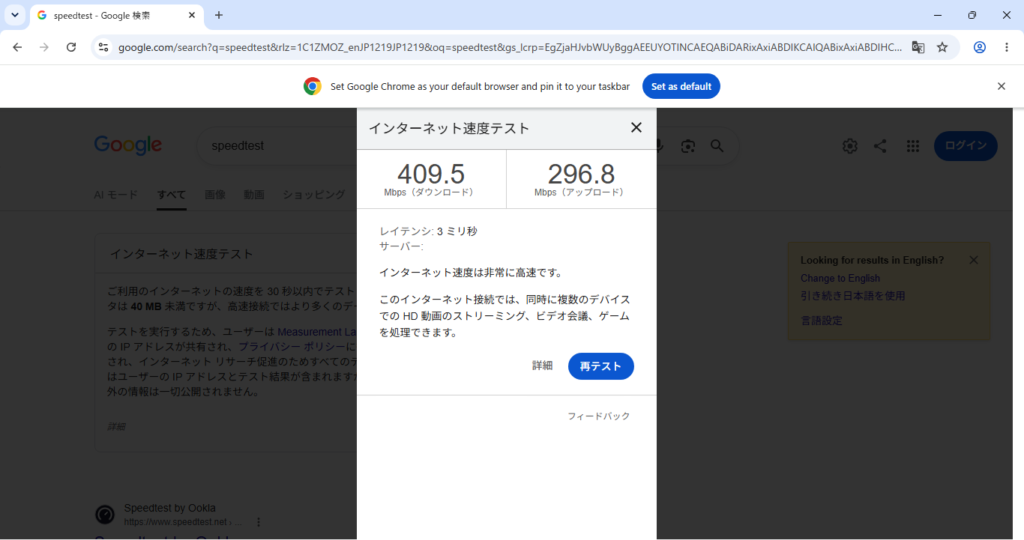
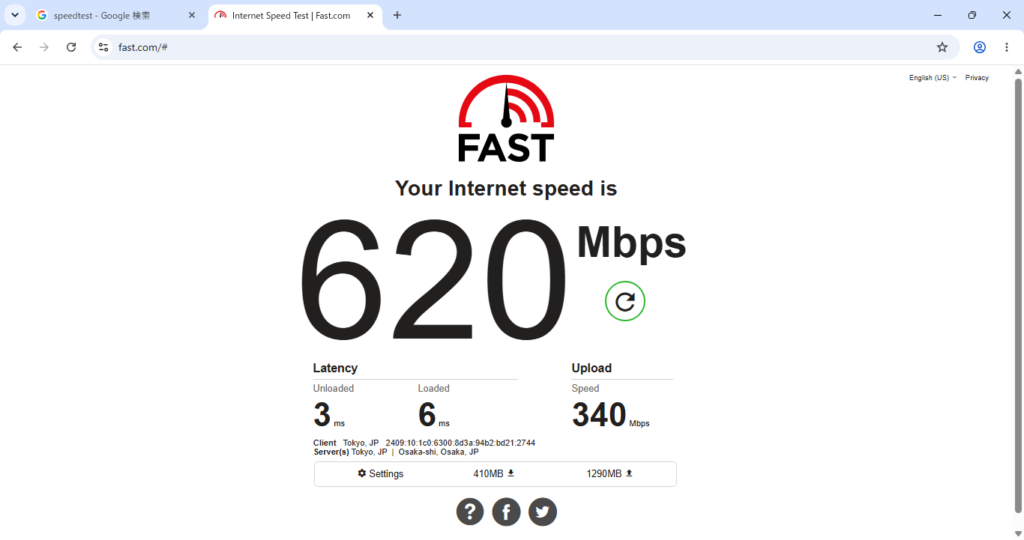
パターン2
パターン3
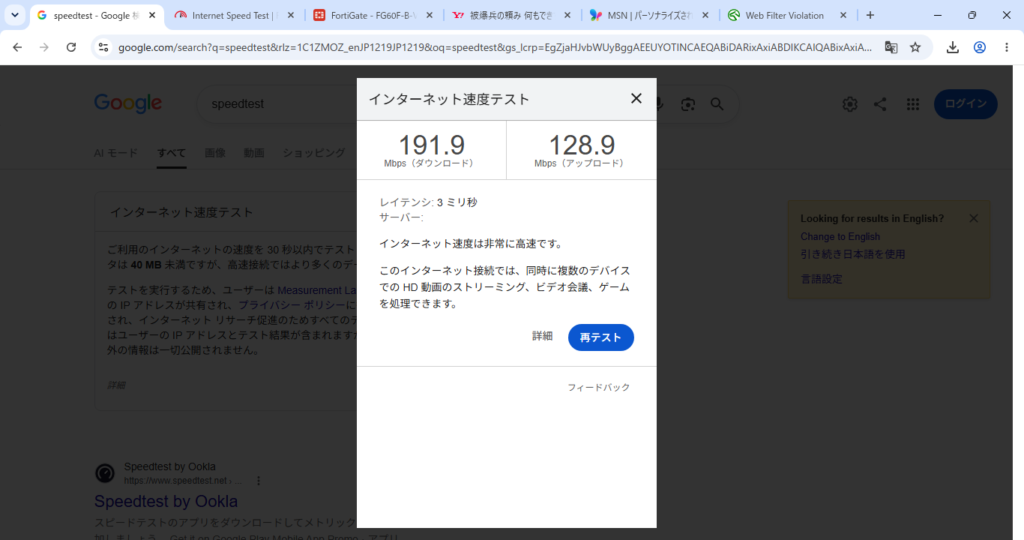
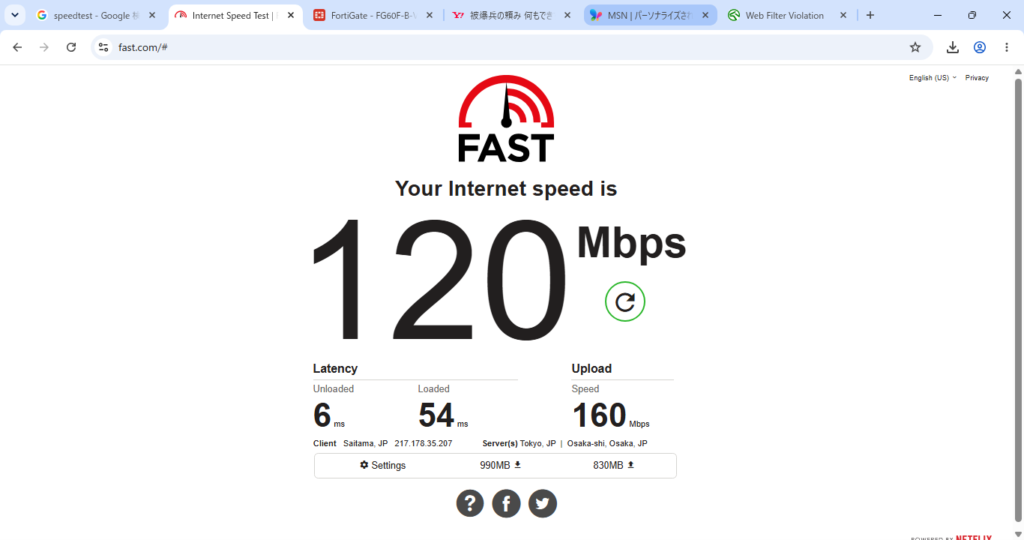
実際に使って感じたこと
速度測定サイトの数値と、実際にPCを使用した感覚には、若干差異があると思っています。
特に、Deep-Inspectionを設定したFortiGate配下のPCで、インターネットアクセスした際は、速度以上に、サイトが開くまでのタイムラグを感じました。
これは、Deep-Inspectionで行われる、復号化⇔再暗号化の処理に時間がかかる為と思われます。
また、今回の環境で、測定用PCが1台の、負荷が発生しない環境でしたが、実環境では、さらに、タイムラグを感じる事と思われます。
まとめ
高速なIPoE回線の普及により、以前とは比較にならない通信速度を利用できるようになりました。
一方で、FortiGateのDeep-Inspectionを有効にすると、SSL通信の復号・検査・再暗号化を行うため、一定の性能低下は避けられません。
とはいえ、実際にどの程度速度が低下するかは、環境や、利用する機種や有効化しているセキュリティ機能、通信内容によって大きく異なります。
今回の検証結果は、あくまでも一例にすぎませんが、今後、FortiGate導入や高速IPoE回線への移行を検討している方の参考になれば幸いです。
コメント