2026年6月に期限切れを迎えた「セキュアブート証明書期限切れ問題」
Microsoft からの発表から、多くのWindowsユーザーや企業の情シス担当者にとって、無視できないテーマとなっています。
既に、期限となる2026年6月は過ぎていますが、これからの影響が出てくる可能性も考えられます。
セキュアブート証明書期限切れの内容と影響については、以前記事を作成しておりますので、是非ご覧いただけると幸いです。
現在(2026年9月)既に証明書期限が切れています
現在、既に期限と言われている2026年9月になり、証明書期限を過ぎている状況です。
「もう6月になったから、期限切れているの?」
「自分のPCは大丈夫なのか?」
「証明書はちゃんと更新されているのか?」
こうした不安を感じている方も多いのではないでしょうか。
本記事では、
実際のPCを使ってセキュアブート証明書が更新されているかを確認する方法
を説明します。
さらに、
更新されていなかった場合の対処方法
についても紹介します。
ぜひ最後までご覧ください。
セキュアブート証明書の期限問題とは?(おさらい)

2026年6月、Windows環境において重要な役割を持つ「セキュアブート証明書」が期限切れを迎えます。
セキュアブートとは、PCの起動時に不正なプログラムの実行を防ぐ仕組みであり、UEFIに組み込まれた証明書によって信頼性が担保されています。
今回の問題は、この証明書の一部が期限切れになることで、正常なOS起動に影響が出る可能性がある点にあります。
セキュアブート証明書に期限がある理由
Windows 11の搭載されたPCのUEFIには、2011年の「セキュアブート証明書」があらかじめ搭載されています。
Windows OSでも、時代の経過とともに、新しい技術を組み込んだり、発見された脆弱性に対応する為、定期的に「Windows Update」が行われています。
同じように、2011年当時の暗号化方式やアルゴリズムで作成された証明書は、現在では脆弱性を含んでいる可能性がある為、あらかじめ入替を想定して、有効期限が設けられています。その為、有効期限を過ぎると、古い証明書は使えなくなったしまうという、セキュリティファーストの仕組みになります。
2026年6月に何が起こるのか
古い証明書のまま運用している場合、将来的に以下のような影響が懸念されます。
- セキュアブートやブートローダーに関するアップデートを受け取れない
- 新しいブートローダーを信頼しない
- 最悪OSが起動しない ← 基本的には発生しません※
※「最悪OSが起動しない」事は基本的に発生しない理由:以下のように、「Microsoft Windows Supportチーム blog」に、その旨が記載されていることが理由です
Microsoft Windows Supportチーム blog

そのため、事前に証明書の更新状況を確認することが重要です。
6月何日に期限が切れるのか
先程から、6月に期限切れとお話しておりますが、6月何日なのか?
以下が、セキュアブート証明書有効期限になります。6月は6月でも、6月後半の日付が期限切れのタイミングとなっている事が分かります。
| 期限切れ証明書 | 有効期限 |
|---|---|
| Microsoft Corporation KEK CA 2011 | 2026年6月24日 |
| Microsoft Windows Production PCA 2011 | 2026年10月19日 |
| Microsoft UEFI CA 2011 * | 2026年6月27日 |
| Microsoft UEFI CA 2011 * | 2026年6月27日 |
セキュアブート証明書が更新されているか確認する方法
ここからは、実際にWindows環境で、セキュアブート証明書が更新有無を確認する方法を解説します。
確認前に準備するもの
確認作業には以下が必要です。
- 管理者権限のあるアカウント
- Windows 10 / Windows 11 のPC
- セキュアブートが有効な環境
セキュアブート状態の確認方法
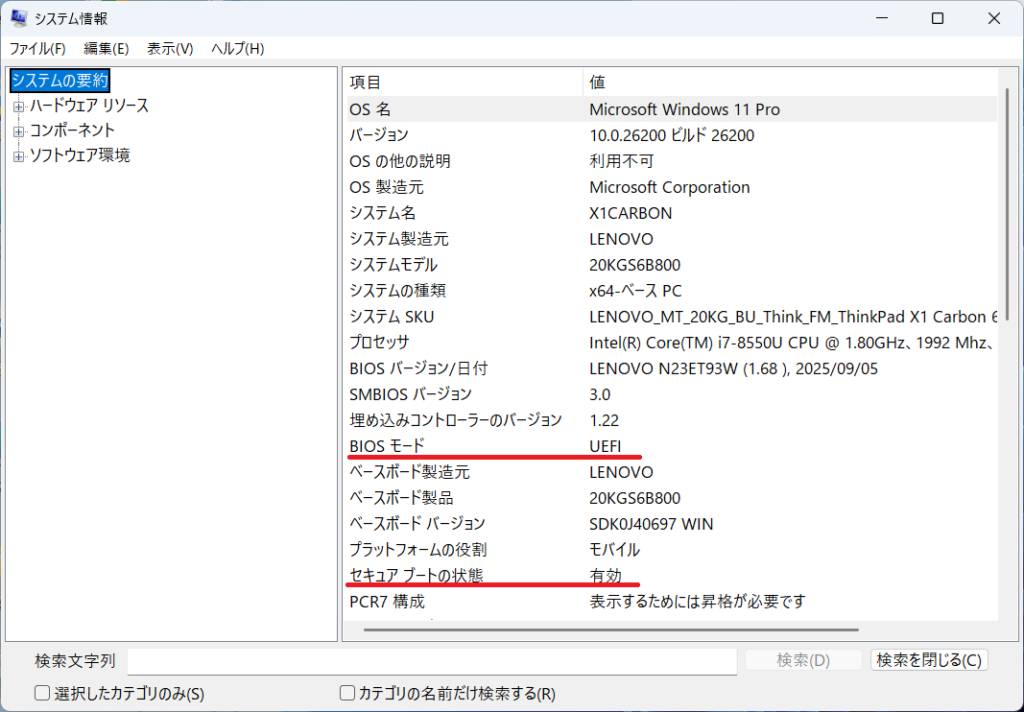
まずは、使用しているPCの「セキュアブート使用有無」を確認します。最も簡単な確認方法が、「システム情報(msinfo32)」を使う方法です。
確認手順
1.「Windowsキー + R」を押します
2.「msinfo32」と入力し実行
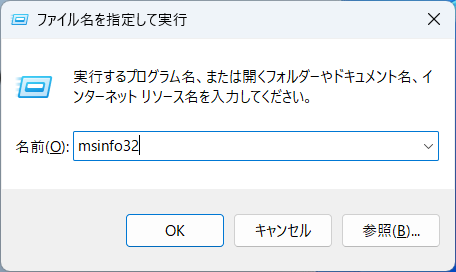
3.「システム要約」項目の、「BIOSモード:UEFI」、「セキュアブートの状態:有効」を確認
確認方法は以上になります。その他BIOS画面で確認する方法もありますので、BIOSから確認される場合は、各PCメーカーのサポートページよりご確認ください。
セキュアブート証明書情報の取得確認方法
具体的に、セキュアブート証明書更新を確認する場合は、「PowerShell」を使用します。
今回の、セキュアブート期限切れによる証明書更新は、Windows Updateで自動更新されますので、証明書の入替作業は基本的に不要です。
以下表にある、「期限切れ証明書」→「新しい証明書」に更新されますので、確認方法を以下に記載していきたいと思います。
| 期限切れ証明書 | 新しい証明書 |
|---|---|
| Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK 2K CA 2023 |
| Microsoft Windows Production PCA 2011 | Windows UEFI CA 2023 |
| Microsoft UEFI CA 2011 * | Microsoft UEFI CA 2023 |
| Microsoft UEFI CA 2011 * | Microsoft Option ROM UEFI CA 2023 |
証明書状態の確認手順
管理者権限でPowerShellを開き、以下の証明書状態確認コマンドを実行します。
1.「Microsoft Corporation KEK 2K CA 2023」更新確認コマンド
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI kek).bytes) -match 'Microsoft Corporation KEK 2K CA 2023'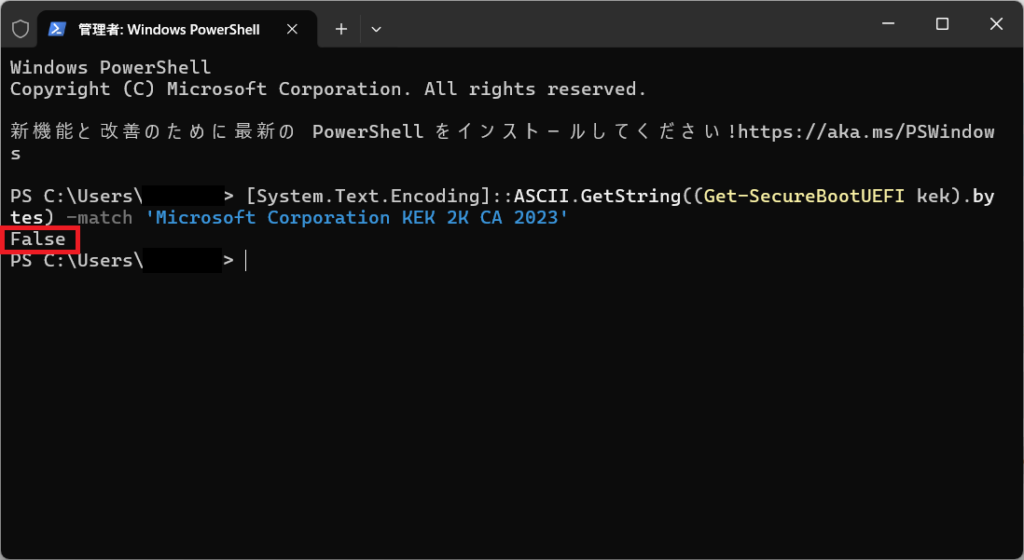
2.「Windows UEFI CA 2023」更新確認コマンド
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'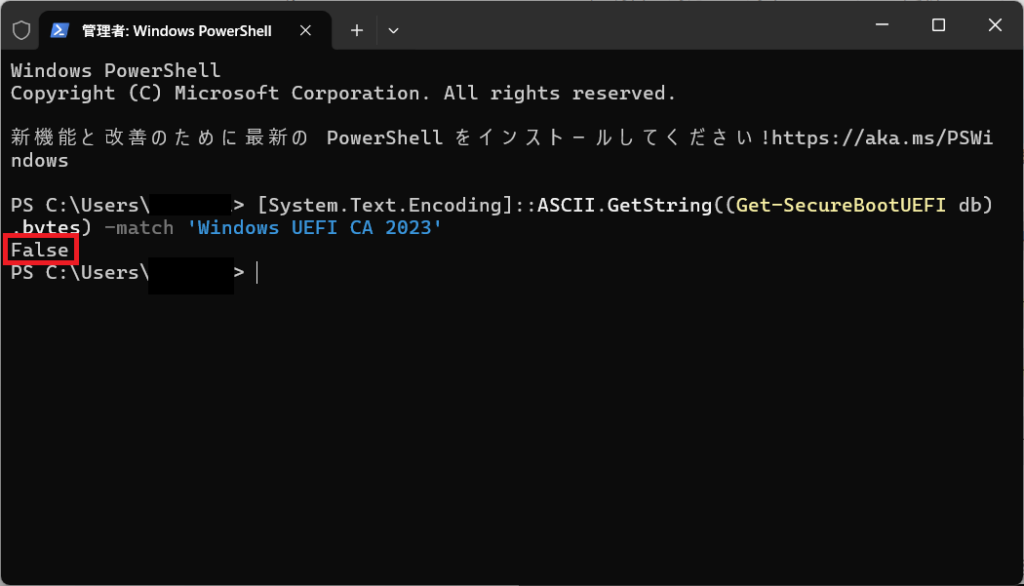
3.「Microsoft UEFI CA 2023」更新確認コマンド
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Microsoft UEFI CA 2023'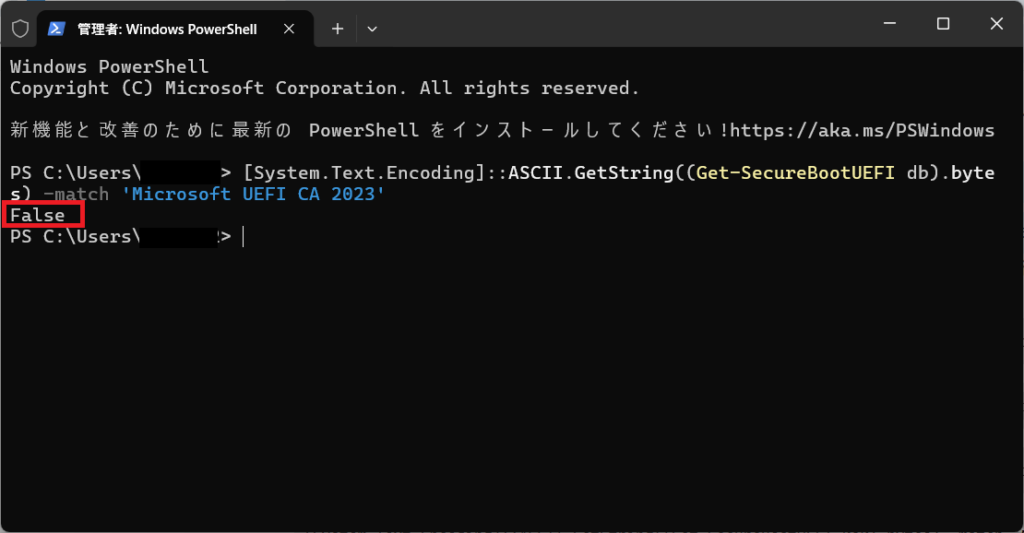
4.「Microsoft Option ROM UEFI CA 2023」更新確認コマンド
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Microsoft Option ROM UEFI CA 2023'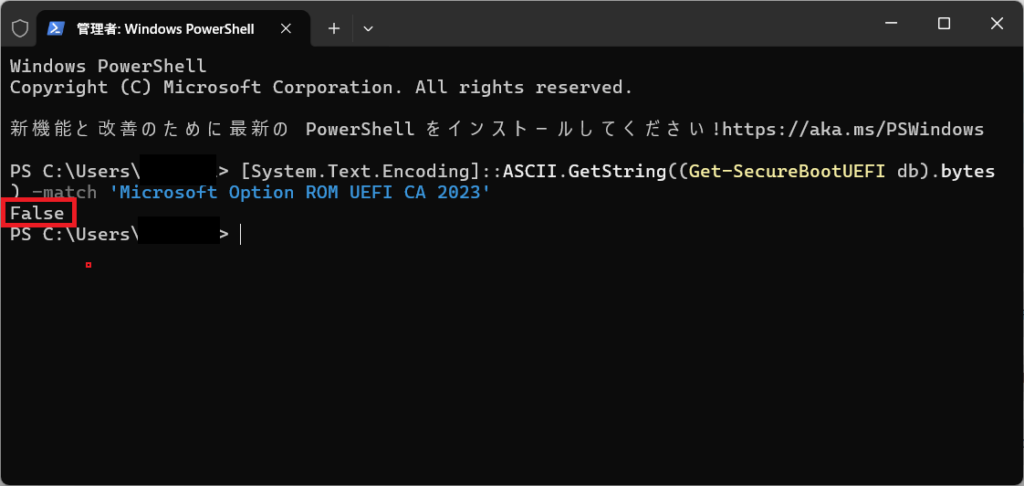
確認した結果、
全て結果が「False = 証明書未更新」
全てのセキュアブート証明書は更新されていない事が分かりました。
本当に6月までに、Windows Updateで自動更新されるのか不安が残ります。
更新されていなかった場合
もし証明書が更新されていなかった場合にはどうするか?
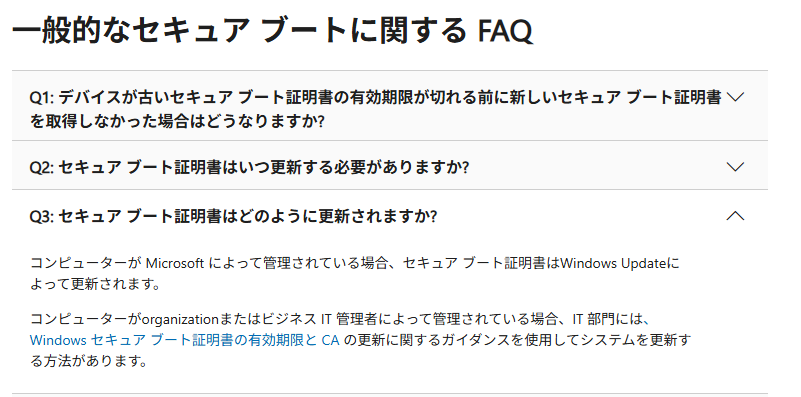
基本的には、Windows Updateでの自動更新をMicrosoftでは推奨しています。Windows Updateの適用タイミングは段階的に行われるようですので、「更新されるまで待つ!」というのが、基本になります。
その旨が以下、Microsoft セキュアブートFAQにも記載されています。
Microsoft Secureboot Certificate FAQ
更新されていなかった時に実施する事は?
ただし、「更新されない時、何かやる事はないのか?」と思われるかもしれません。ユーザー側として、実施できる事としては、以下の2点になります。
1. UEFI/BIOSのアップデート
一部のPCでは、BIOSプログラムをアップデートが必要な場合があります。
メーカーのサポートページを確認し、最新版にアップデートしましょう。
2. セキュアブート証明書更新通知を行う(レジストリ)
MicrosoftのWindows Updateよりも先に、セキュアブート証明書更新を行いたい場合は、レジストリを使用して、更新を促す通知設定を行う事が可能です。
レジストリ設定手順を以下に記載します。
セキュアブート証明書更新通知手順
1.「Windowsキー + R」を押します
2.「regedit」と入力し、レジストリエディタを起動します
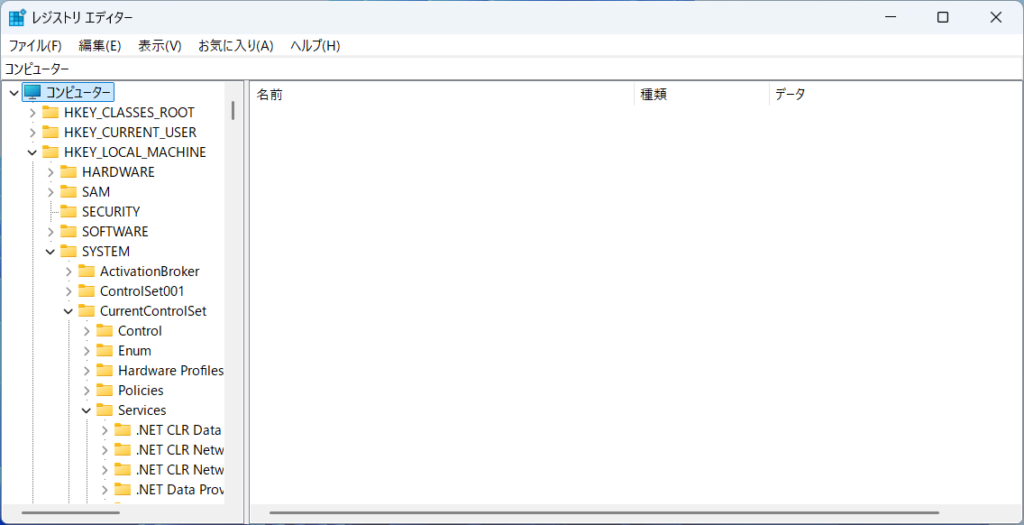
3.HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot を開きます
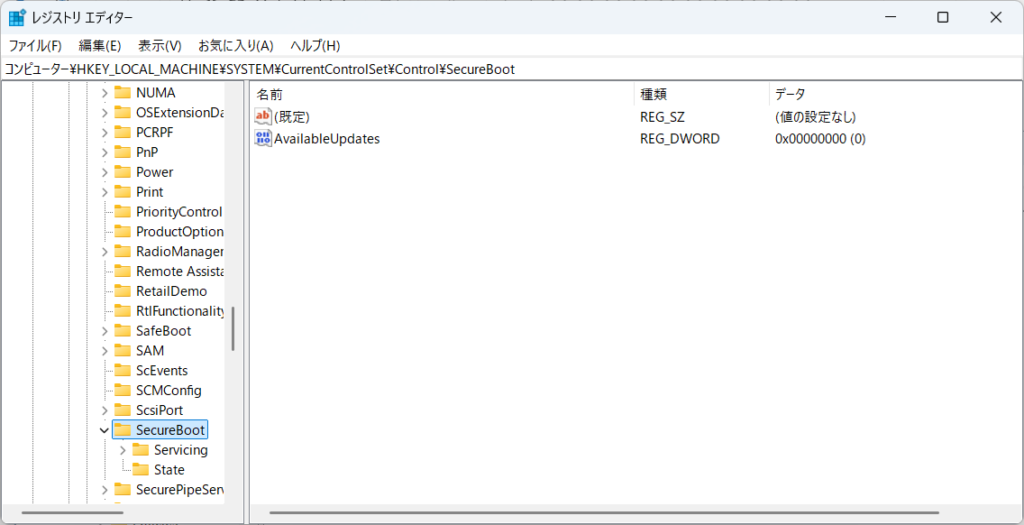
4.AvailableUpdates レジストリ値を 0x5944 に構成します
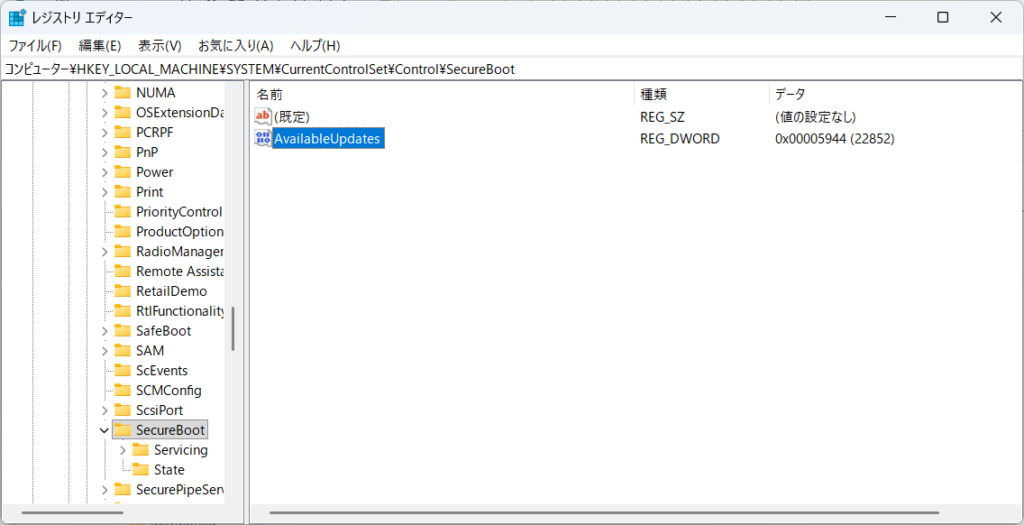
これにより、Windows がセキュア ブート キーの更新とデバイスへのインストールを実行するように通知されます。
以上になります。
セキュアブート証明書更新確認を行う!
上記設定後、PCの再起動を行おうとしたところ、「更新プログラムを適用して再起動」が表示されました。
 ささ
これは、もしかしたら、セキュアブート証明書がダウンロードされたかもしれません!
再起動実行後、再度、セキュアブート証明書情報をPowerShellで取得してみたところ・・
全て「True = 新証明書が適用済み」が確認できました!
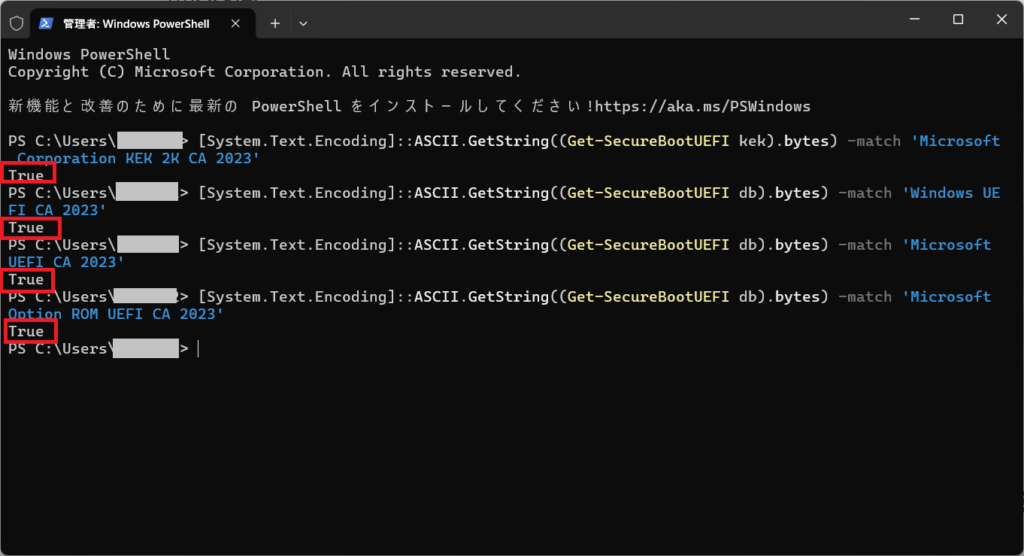
以上で、レジストリ操作による、セキュアブート証明書更新が確認できました。
まとめ|今すぐ確認すべきポイント
2026年6月の期限に向けて、今から準備しておくことが重要です。
最低限チェックすべきポイント
- セキュアブートが有効か
- 証明書が更新されているか
- Windows Updateが適用されているか
- Windows Updateより先に証明書を更新したい場合は、レジストリで通知を行う
是非、ご参考にしていただけると幸いです!
コメント
コメント一覧 (2件)
>Windows がセキュア ブート キーの更新とデバイスへのインストールを実行するように通知されます
とありますが、これはセキュアブートを無効にしていてもインストールできるのでしょうか?
たぁ様
初めまして、ささと申します。
ブログ閲覧、ご質問まことにありがとうございます。ご質問いただいた件ですが、
セキュアブート無効状態で試していない為、正確な事はお伝え出来ないな事、お詫びいたします。
推測となりますが、以下Micorosoft文書に「更新しない場合でも、デバイスは通常のWindows更新プログラムを開始して受信し続ける可能性があります。」とあることから、セキュアブートが無効でも、証明書は更新される可能性が高いと思います。良い答えが出来ず申しわけございません。今後ともよろしくお願いいたします。
https://learn.microsoft.com/ja-jp/troubleshoot/windows-client/windows-security/update-secure-boot-certificates?utm_source=copilot.com